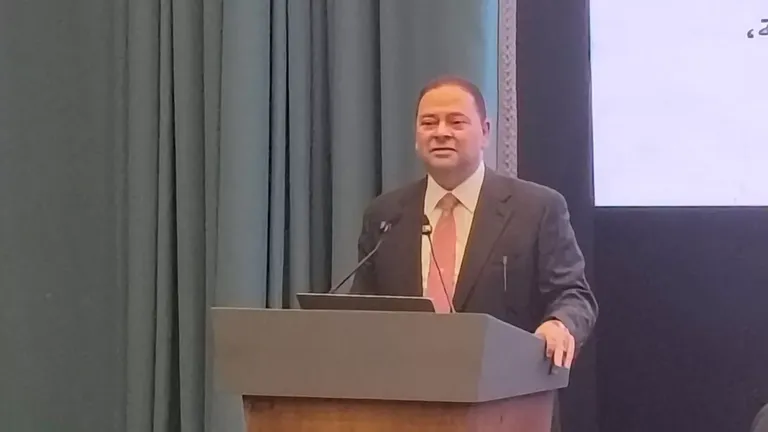


كشف شريف حازم، وكيل محافظ البنك المركزي المصري للأمن السيبراني، عن تطوير الإصدار الثاني من الإطار التنظيمي للأمن السيبراني للقطاع المصرفي، ليضم 38 معياراً، مع إدخال آليات جديدة لتقييم المخاطر وفقاً لطبيعة كل مؤسسة وحجمها، بدلاً من تطبيق ضوابط موحدة على جميع البنوك دون مراعاة اختلاف أحجامها وإمكاناتها.
وقال حازم، خلال مشاركته في مؤتمر بافيكس 2026، إن البنك المركزي حرص في الإصدار الجديد على تبني منهجية أكثر مرونة في تطبيق معايير الأمن السيبراني، بحيث تتناسب المتطلبات مع حجم البنك وطبيعة المخاطر التي يتعرض لها، موضحاً أنه لا يمكن التعامل مع بنك كبير يخدم عشرات الملايين من العملاء بالطريقة نفسها التي يتم بها التعامل مع مؤسسة مصرفية صغيرة.
وأضاف أن اختلاف حجم المؤسسات لا يعني تقليل أهمية تأمين البنوك الصغيرة، وإنما يستدعي تكييف آليات تنفيذ المعايير وفقاً لحجم المخاطر والأولويات الخاصة بكل مؤسسة، بما يضمن تحقيق الحماية المطلوبة دون تحميل البنوك أعباء لا تتناسب مع طبيعة نشاطها.
وأوضح أن الإطار الجديد يتضمن 38 معياراً، مع الاستعانة بالمعايير الدولية وأفضل الممارسات العالمية، إلى جانب إدخال مفهوم جديد هو «محركات المخاطر» (Risk Drivers)، لتوضيح المخاطر المحتملة التي قد تتعرض لها المؤسسة في حالة عدم تطبيق كل ضابط من الضوابط الأمنية.
وأشار إلى أن البنك المركزي أضاف مجموعة من الأدلة الإرشادية (Guidelines) المصاحبة للمعايير، بهدف مساعدة البنوك على فهم متطلبات التنفيذ وتطبيقها عملياً، وتقليل الاستفسارات المتعلقة بكيفية الالتزام بالضوابط، مؤكداً استمرار قنوات التواصل مع البنوك للرد على استفساراتها وتقديم الدعم الفني اللازم.
ولفت حازم إلى أن تطوير الإطار الجديد جاء أيضاً في ضوء الاستفادة من الاستراتيجية الوطنية للأمن السيبراني وتوجهات المجلس الأعلى للأمن السيبراني، وبالتنسيق مع الجهات المعنية، وعلى رأسها وزارة الاتصالات وتكنولوجيا المعلومات والجهاز القومي لتنظيم الاتصالات.
وأضاف أن البنك المركزي يعمل على الاستفادة من معايير المعهد الوطني الأمريكي للمعايير والتكنولوجيا (NIST) في تقييم كفاءات العاملين بمجال الأمن السيبراني داخل البنوك، بما يساعد على تحديد الفجوات في المهارات والمعرفة الفنية، ووضع برامج تدريبية مناسبة بالتعاون مع المعهد المصرفي المصري.
تدريبات عملية لمحاكاة الهجمات السيبرانية
وكشف حازم عن توجه البنك المركزي لتنظيم أول تجربة محاكاة لحرب سيبرانية على مستوى الوطن العربي، بهدف اختبار قدرة البنوك على اكتشاف الهجمات الإلكترونية والتعامل معها واحتوائها خلال الوقت المناسب.
وأكد أن الهدف من هذه التجربة ليس معاقبة البنوك أو تصنيفها بين مؤسسات قوية وضعيفة، وإنما تحديد نقاط الضعف والفجوات الفنية والمعرفية، ومساعدة المؤسسات على تطوير قدراتها الدفاعية ورفع مستوى جاهزيتها لمواجهة الهجمات الحقيقية.
وأوضح أن نتائج المحاكاة ستساعد في تحديد ما إذا كانت هناك فجوات في المعلومات أو نقص في الخبرات والمهارات لدى فرق أمن المعلومات، بما يتيح للبنك المركزي والبنوك العمل معاً على معالجتها وتعزيز قدرات القطاع المصرفي على حماية أنظمته.
8 نماذج إرشادية للتكنولوجيات الحديث
وأشار وكيل محافظ البنك المركزي إلى أن الإصدار الجديد يتضمن أيضاً 8 نماذج إرشادية للتكنولوجيات الحديثة، تتناول مخاطرها وضوابط تأمين استخدامها، ومن بينها الذكاء الاصطناعي والحوسبة الكمية.
وأوضح أن التطورات في مجال الحوسبة الكمية تفرض تحديات جديدة على أنظمة التشفير التقليدية المستخدمة في البنوك، مع احتمالات تراجع قدرتها على حماية البيانات والأنظمة مستقبلاً، وهو ما دفع البنك المركزي إلى تضمين إرشادات تتعلق بتبني تقنيات التشفير ما بعد الكمي (Post-Quantum Cryptography).
وأضاف أن الهدف هو الاستعداد المبكر للتطورات التكنولوجية، وتطوير أنظمة التشفير المستخدمة في البنوك، بما يشمل البرامج وأجهزة الصراف الآلي (ATM)، لتجنب تعرضها للاختراق مع تطور قدرات الحواسيب الكمية.
وشدد حازم على أن تطوير الإطار التنظيمي للأمن السيبراني لا يعني الاكتفاء بالضوابط الحالية، بل يتطلب متابعة مستمرة للتكنولوجيات الجديدة والمخاطر الناشئة، والاستعداد للتحديات المستقبلية قبل تحولها إلى تهديدات فعلية للقطاع المصرفي.